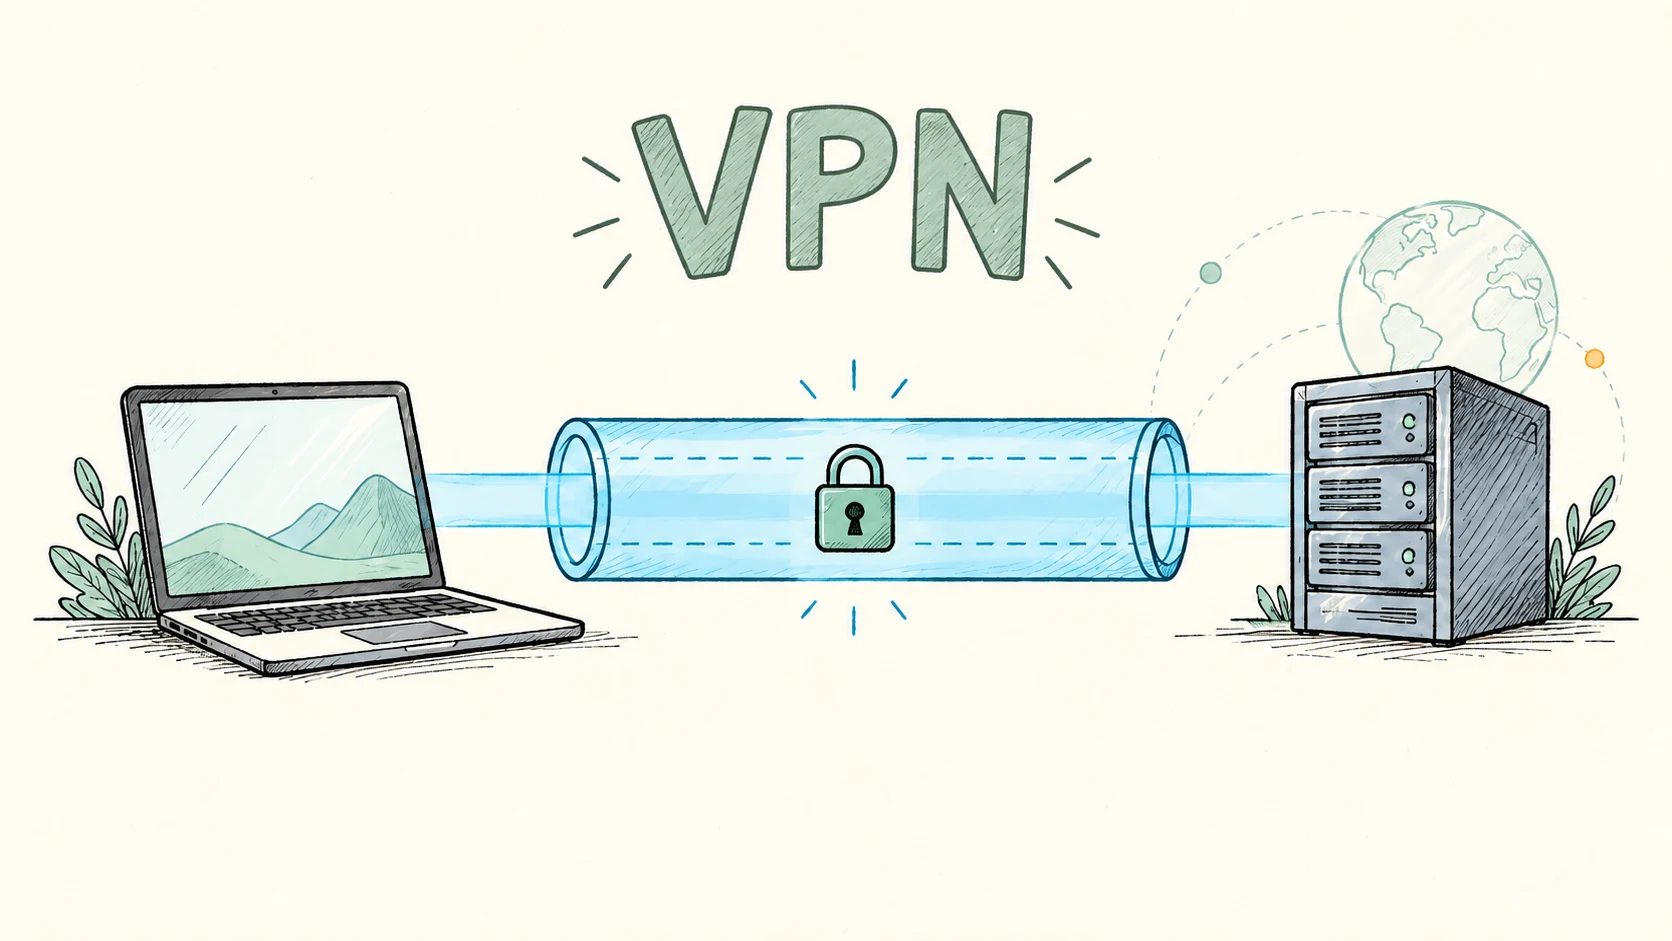
VPN deyince çoğu kişinin aklına başka ülkedeymiş gibi internete çıkmak geliyor. VPN, yani Virtual Private Network (sanal özel ağ), cihazınız ile bir VPN sunucusu arasında şifreli bir bağlantı kurar. Bu bağlantıya tünel denir. İnternette taşınan veri önce bu tünelin içinde korunur, ardından VPN sunucusu üzerinden hedef ağa veya internete ulaşır.
VPN’i yalnızca “IP adresi değiştirme aracı” diye anlatmak bu yüzden eksik kalır. Şirketler için asıl değer, çalışanları ve sistemleri güvenli biçimde aynı özel ağa dahil edebilmesidir. Evden çalışan bir ekip üyesinin ofis içindeki dosya sunucusuna erişmesi ya da iki şubenin birbirini internete açık bırakmadan haberleşmesi bunun tipik örnekleri.
Önemli ayrım şu: VPN, internetin tamamını sihirli biçimde güvenli veya anonim hale getirmez. Cihazla VPN sunucusu arasındaki trafiği korur. Trafik VPN sunucusundan çıktıktan sonra hedef servisin HTTPS kullanması, hesabın güçlü parolayla korunması ve sunucunun güvenli yapılandırılması hâlâ gerekir. VPN iyi bir katmandır; bütün güvenlik planı değildir.
VPN nasıl çalışır?
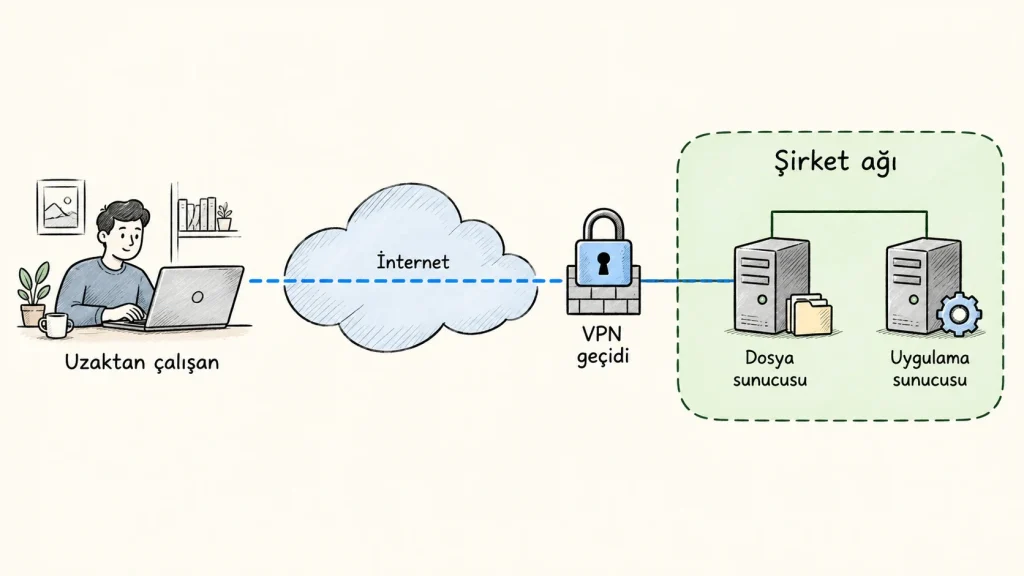
Normalde bilgisayarınız bir web sitesine ya da şirket içi uygulamaya doğrudan internet bağlantınız üzerinden gider. VPN kullandığınızda cihaz önce VPN sunucusuna kimliğini doğrular ve şifreli bir oturum açar. Sonraki trafik, seçilen yapılandırmaya bağlı olarak bu tünelden geçer.
Basit bir uzaktan erişim senaryosunda akış şöyledir:
- Çalışanın bilgisayarı, internetteki VPN sunucusuna bağlanır.
- Kimlik doğrulama tamamlanınca bilgisayara şirket ağı için erişim kuralları uygulanır.
- Çalışan, dışarıya açık olmayan dosya sunucusu, muhasebe uygulaması veya yönetim paneline erişir.
- Bu trafik, kullanıcının yerel ağı ile VPN sunucusu arasında şifreli kalır.
VPN sunucusunun internetten erişilebilir sabit bir adresi olması gerekir. Bu nedenle yapı genellikle genel IP adresi olan bir Linux veya Windows sunucu üzerinde kurulur. Sunucu nedir? yazısında anlattığım gibi, VPN sunucusu ayrı bir donanım türü değil; sunucunun üstlendiği görevlerden biridir.
VPN ne işe yarar?
Uzaktan çalışanları şirket ağına bağlar
İç sistemleri doğrudan internete açmak yerine yalnızca VPN üzerinden erişime izin verebilirsiniz. Örneğin bir ekip üyesi ofis dışında çalışırken ERP’ye, dosya paylaşımına, uzak masaüstüne veya sadece şirket ağı içinde dinleyen bir veritabanı yönetim ekranına VPN ile ulaşabilir.
Burada sık yapılan hata şu: VPN’e bağlanan herkese bütün ağı açmak. VPN bağlantısı kullanıcının kapıdan girdiğini gösterir; hangi odaya gireceğini yine siz belirlemelisiniz. Rolüne göre hangi ağlara ve portlara erişeceğini ayrıca sınırlamak gerekir.
Şubeleri tek ağ gibi çalıştırır
Site-to-site VPN denilen yapıda iki ofis, iki veri merkezi ya da bir ofis ile bulut sunucu arasında kalıcı tünel kurulur. Böylece iki taraftaki özel ağlar, internet üzerinde birbirine açık servisler yayınlamadan konuşabilir.
Örneğin merkez ofisteki uygulama sunucusu ile farklı lokasyondaki yedekleme sistemi arasında yalnızca gerekli trafik geçirilebilir. Bu kullanımda amaç, çalışanların tek tek bağlanması değil iki ağın kontrollü biçimde konuşmasıdır.
Ortak Wi-Fi ağlarında bağlantıyı korur
Havalimanı, otel veya kafe ağı gibi güvenini tam bilmediğiniz bir bağlantıda VPN, cihazınız ile VPN sunucusu arasındaki trafiğin izlenmesini veya değiştirilmesini zorlaştırır. Ama bunu “artık her şey güvenli” diye okumamak lazım. Zararlı dosya indirme, sahte giriş sayfasına parola verme ya da cihazdaki kötü amaçlı yazılım riskini VPN çözmez.
Çıkış trafiğini belirli bir noktada toplar
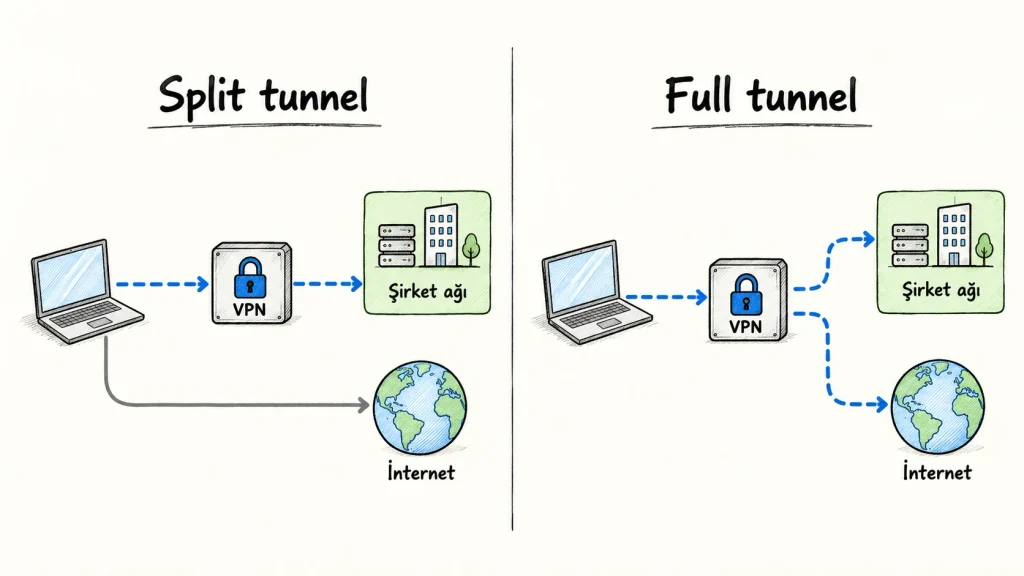
Tam tünel (full tunnel) yapılandırmasında cihazın internet trafiği de VPN sunucusundan çıkar. Ziyaret edilen servisler, kullanıcının ev veya ofis IP’si yerine VPN sunucusunun genel IP adresini görür. Bu, sabit IP ile izin listesi kullanan sistemlerde işe yarayabilir.
Fakat tüm trafiği tünele almak VPN sunucusunun bağlantı kapasitesini ve gecikmeyi doğrudan etkiler. Kullanıcının bulunduğu yer ile sunucu arasındaki mesafe arttıkça deneyim de değişir. Türkiye’deki ekibi uzak bir lokasyondaki VPN’e bağlayıp sonra her web isteğini oradan dolaştırmak, gereksiz gecikme yaratabilir. Ping ve traceroute rehberindeki gecikme ve rota mantığı VPN bağlantıları için de geçerlidir.
Split tunnel ve full tunnel farkı nedir?
Split tunnel yapısında yalnızca şirket ağına giden trafik VPN’den geçer; normal internet trafiği kullanıcının mevcut bağlantısından çıkar. Evden çalışan ekiplerde daha az bant genişliği tükettiği için pratik olabilir.
Full tunnel ise tüm trafiği VPN’e yönlendirir. Merkezi loglama, DNS politikası veya sabit çıkış IP’si gerektiğinde tercih edilebilir. Buna karşılık VPN sunucusunun kapasitesini doğru planlamak gerekir.
İkisinden biri her işletme için otomatik olarak doğru değildir. Şirket içi kaynaklara erişim yeterliyse split tunnel ile başlamak çoğu zaman daha sade olur. İnternet trafiğinin de merkezi kurallardan geçmesi, kayıt altına alınması veya sabit IP’den çıkması gerekiyorsa full tunnel anlamlı hale gelir.
OpenVPN, WireGuard ve IPsec arasındaki temel farklar
Tek bir “en iyi VPN” protokolü yok. Mevcut ağ yapısı, kullanıcı cihazları, yönetim alışkanlığı ve güvenlik gereksinimi seçimi değiştirir.
OpenVPN, uzun süredir yaygın kullanılan, istemci desteği geniş bir açık kaynak VPN çözümüdür. Yaşını bahane edip gözden çıkarmak doğru olmaz; kullanıcı sertifikaları ve ayrıntılı erişim kurallarıyla uzaktan erişim senaryolarında hâlâ sık tercih edilir. Ekipte farklı işletim sistemi ve cihazlar varsa olgun ekosistemi ciddi bir avantaj olabilir.
WireGuard, daha sade tasarımı ve modern kriptografik yaklaşımıyla öne çıkar. Yapılandırması çoğu senaryoda daha yalındır; özellikle Linux sunucular ve cihazlar arası bağlantılarda popülerdir. Ancak “iki komutla kuruldu” noktası yanıltıcı olabilir. Anahtar yönetimi, kullanıcı ekleme-çıkarma ve loglama süreçlerini baştan düşünmek gerekir; basit bir protokol olması kullanıcı yönetimini kendiliğinden çözmez.
IPsec, işletim sistemi ve ağ cihazı desteğinin güçlü olduğu kurumsal ağlarda yaygındır. Özellikle şube-ofis bağlantılarında veya firewall cihazları arasında VPN kurulurken karşınıza çıkar. Kurulumu OpenVPN ya da WireGuard’a göre daha ayrıntılı olabilir; ama mevcut firewall ve ağ cihazlarınız IPsec ile iyi çalışıyorsa sırf daha yeni diye başka bir protokole geçmenin de anlamı yok.
Ben seçim yaparken önce “hangisi daha hızlı?” sorusuna değil, hangi cihazların bağlanacağına, kimlerin yöneteceğine ve erişim modeline bakarım. Birkaç kişilik uzaktan erişim ihtiyacı ile onlarca şubeli bir yapı aynı reçeteyle çözülmez.
Kendi VPN sunucunuzu kurarken nelere dikkat etmelisiniz?
Bir bulut sunucu üzerinde OpenVPN, WireGuard veya uygun başka bir çözüm kurabilirsiniz. Ama kurulum komutunu çalıştırıp bağlantıyı test etmek işin bittiği anlamına gelmez. Bence VPN tarafında en kritik konu, sonradan kimin neye eriştiğini yönetebilmektir. Sağlıklı bir kurulum için şunlar gerekir:
- Her kullanıcıya ayrı hesap, sertifika veya anahtar tanımlayın; ortak profil kullanmayın.
- Parolaya ek olarak mümkünse çok faktörlü kimlik doğrulama uygulayın.
- VPN sunucusunu ve istemcileri güncel tutun; kullanılmayan kullanıcıları hemen kapatın.
- Firewall’da yalnızca gerekli VPN portunu açın, yönetim arayüzlerini herkese açık bırakmayın.
- VPN üzerinden erişilebilecek ağları ve servisleri en az yetki prensibiyle sınırlayın.
- Bağlantı, hata ve yetkisiz deneme kayıtlarını düzenli inceleyin.
- Sunucu yapılandırmasını, kullanıcı anahtarlarını ve geri dönüş planını dokümante edin.
VPN sunucusu internete açık olduğu için işletim sistemi güncellemeleri, firewall, log takibi ve yedekleme sorumluluğu da vardır. Sunucu yönetimi deneyimi yoksa bunu proje maliyetinin bir parçası olarak görmek gerekir. Bir bağlantı sorunu çıktığında ya da bir çalışan ayrıldığında o erişimi kimin yöneteceği baştan belli olmalı. Doğru sunucu seçimi rehberinde bu operasyonel tarafı ayrıca ele almıştım.
İşletmeler VPN kullanmalı mı?
Uzaktan çalışanların iç kaynaklara erişmesi, şubelerin güvenli biçimde haberleşmesi veya belirli sistemlere yalnızca şirket ağından erişilmesi gerekiyorsa evet, VPN mantıklı bir katmandır. Fakat hedef “her şeyi VPN’in arkasına koymak” değil; kimin hangi kaynağa gerçekten ihtiyacı olduğunu tanımlamak olmalı.
İyi bir VPN kurulumu; doğru protokol, ayrı kullanıcı kimlikleri, dar yetkiler, güncel yazılım ve düzenli izlemeyle çalışır. Bunlar yoksa şifreli bir tünel kurmuş olursunuz, ama erişim riskini gerçekten yönetmiş olmazsınız. İşin zor kısmı tüneli kurmak değil, onu düzenli tutmaktır.