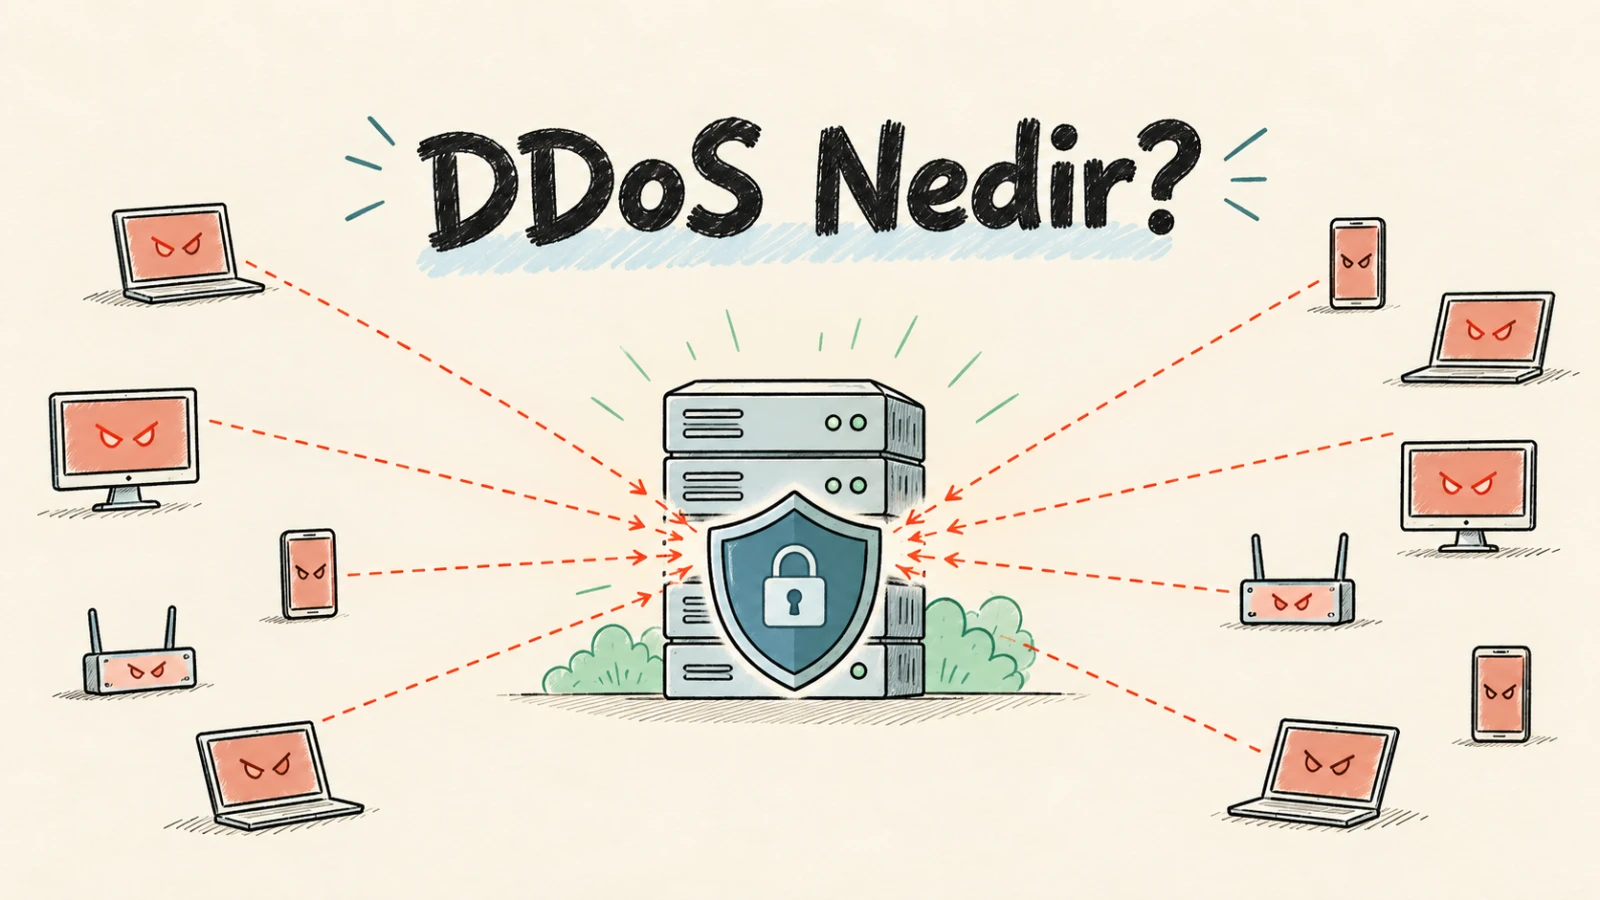
Bir web sitesi açılmadığında ilk refleks genellikle “sunucu çöktü” demek oluyor. Bazen gerçekten sorun sunucu kaynaklıdır; bazen de sistem, normal ziyaretçi trafiğine benzemeyen ve çok daha büyük bir istek yükü altında kalır. DDoS saldırısı tam olarak bu ikinci senaryodur.
DDoS (Distributed Denial of Service), Türkçesiyle dağıtık hizmet engelleme saldırısıdır. Amaç çoğu zaman veri çalmak veya siteye sızmak değildir. Hedef sistemin internet hattını, ağ cihazlarını ya da uygulama kaynaklarını meşgul ederek gerçek kullanıcıların hizmete erişmesini zorlaştırmak veya tamamen engellemektir.
Trafik tek bir bilgisayardan gelmez; saldırganın kontrol ettiği çok sayıda cihazdan gelir. Bunlar ele geçirilmiş bilgisayarlar, sunucular, IoT cihazları veya başka sistemler olabilir. Bu gruba botnet denir. Trafik birçok kaynaktan geldiği için yalnızca tek tek IP adreslerini engellemek çoğu zaman yeterli olmaz.
DoS ile DDoS arasındaki fark nedir?
DoS saldırısında yük tek veya az sayıdaki kaynaktan gelir. DDoS saldırısında ise yük çok sayıda cihazdan dağıtık şekilde üretildiği için kaynak IP engellemek çoğu zaman yeterli olmaz.
DDoS saldırısı neyi hedefler?
Her sistemin bir kapasitesi vardır: internet bağlantısının taşıyabileceği trafik, firewall’un işleyebileceği paket sayısı, web sunucusunun açabileceği bağlantı sayısı, uygulamanın kullanabileceği CPU ve veritabanı kaynakları gibi.
Normal bir yoğunlukta bu kaynaklar ziyaretçilere hizmet verir. DDoS saldırısı ise altyapının kaldırabileceği miktarın çok üzerinde ve çoğu zaman anlamsız istek gönderir. Sonuçta ziyaretçi sayfasını açamaz, ödeme adımı yarım kalır veya API yanıt veremez. Özellikle e-ticaret, oyun, finans, eğitim ve herkese açık API hizmetlerinde kesintinin maliyeti doğrudan hissedilir.
Şunu da ayırmak gerekir: DDoS, her yavaşlama veya erişim sorunu değildir. Hatalı bir yazılım güncellemesi, ağır bir veritabanı sorgusu ya da gerçek bir kampanya trafiği aynı belirtiyi oluşturabilir. Bu nedenle olayı incelerken ağ trafiği, sunucu metrikleri ve web sunucusu logları birlikte değerlendirilmelidir.
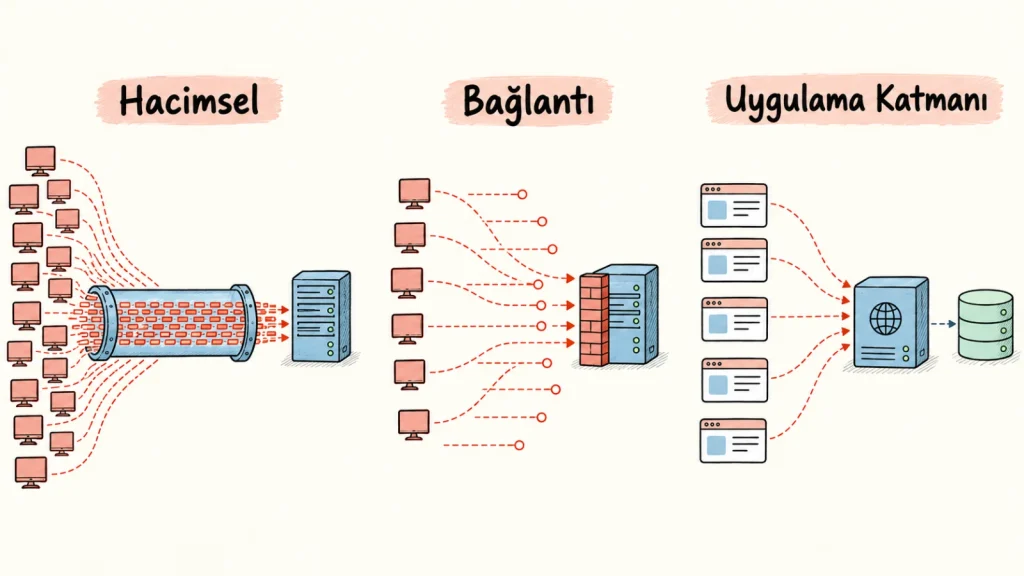
DDoS saldırı türleri nelerdir?
Hacimsel saldırılar
Hacimsel saldırılarda hedef, internet hattını veriyle doldurmaktır. UDP flood gibi yöntemlerde hedefe çok yüksek miktarda paket gönderilir. Yansıtma ve büyütme (amplification) saldırılarında ise saldırgan, internetteki yanlış yapılandırılmış servislerden yararlanarak daha büyük yanıtların hedefe yönelmesini sağlamaya çalışır.
Bu türde sunucu güçlü olsa bile sorun yaşanabilir; çünkü uygulamaya ulaşmadan önce bağlantı kapasitesi dolabilir. Bu yüzden savunmanın yalnızca sunucunun üzerinde başlaması yeterli değildir.
Protokol ve bağlantı kaynaklı saldırılar
Bu saldırılar bant genişliğinden çok ağ ve sunucu tarafındaki bağlantı tablolarını tüketmeye çalışır. SYN flood bunun bilinen örneklerinden biridir. TCP bağlantısının başlangıç aşamasına çok sayıda istek gelir; ancak bağlantılar normal biçimde tamamlanmaz. Sunucu veya firewall, yarım kalan bağlantılarla uğraşırken gerçek kullanıcılar için kaynak kalmayabilir.
Bu noktada yalnızca trafik miktarına bakılmaz. Yarım kalan bağlantıların artması, aynı anda açılan bağlantı sayısı ve paketlerin yapısı birlikte incelenir. Firewall üzerindeki bağlantı sınırları da bu yüzden önemlidir.
Uygulama katmanı saldırıları
Layer 7 olarak da anılan uygulama katmanı saldırıları, gerçek bir ziyaretçiye daha çok benzeyebilir. Bir sayfayı tekrar tekrar açmak, pahalı bir arama sorgusunu tetiklemek, giriş formuna yük bindirmek veya API uç noktalarına yoğun istek göndermek buna örnektir.
Trafik miktarı diğer türlere göre düşük görünse bile etkisi yüksek olabilir. Çünkü her istek PHP, uygulama kodu, veritabanı veya üçüncü taraf bir API üzerinde işlem başlatabilir. Uygulama katmanı saldırılarında “çok trafik var mı?” sorusu tek başına yetmez; hangi URL’lere ne sıklıkta istek geldiğine de bakmak gerekir.
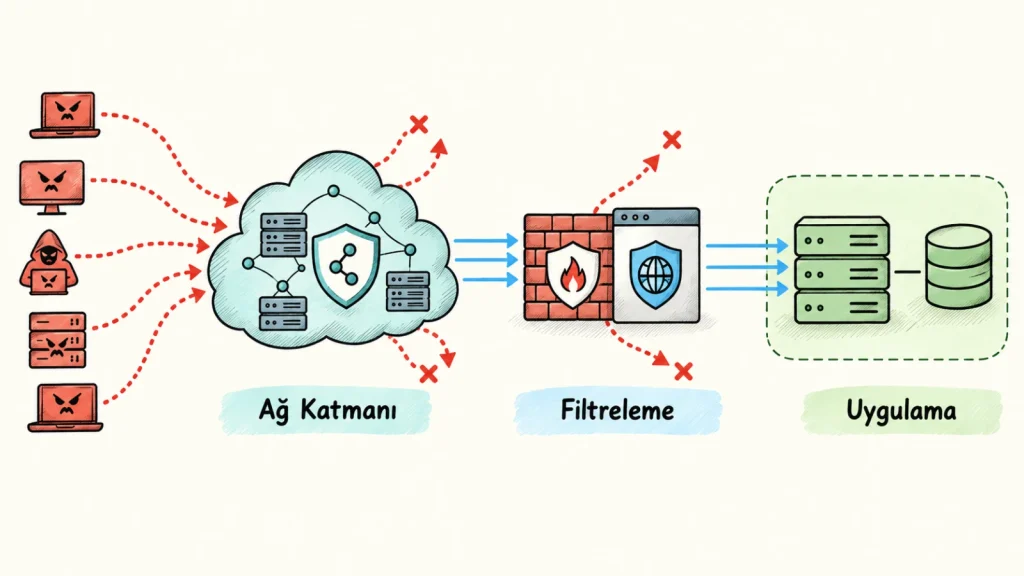
DDoS saldırılarına karşı hangi savunmalar kullanılır?
DDoS savunmasında tek başına firewall kuralına güvenmek yeterli değildir. Yüksek hacimli trafik ağ seviyesinde, pahalı HTTP istekleri ise uygulamaya yakın noktada ele alınmalıdır.
Ağ katmanında filtreleme ve kapasite
Yüksek hacimli saldırıda trafik, hedef sunucuya ulaşmadan ağ sağlayıcısı tarafında ayıklanmalıdır. Aksi hâlde sunucu çalışsa bile internet hattı dolabilir. Firewall kuralları da anormal paketleri ve şüpheli bağlantıları filtrelemek için kullanılır.
Rate limiting ve erişim kuralları
Belirli bir IP adresi, oturum, API anahtarı veya URL için istek sınırı koymak özellikle uygulama katmanında işe yarar. Örneğin giriş denemeleri, şifre sıfırlama formları veya maliyetli API uç noktaları normal kullanıcı davranışına uygun limitlerle korunabilir.
Örneğin bir IP için çok düşük sınır koyarsanız, aynı ofisten veya mobil operatörden çıkan gerçek ziyaretçileri de engelleyebilirsiniz. Üstelik dağıtık saldırıda her IP kendi başına limitin altında kalabilir. Bu nedenle limitleri sitenin normal trafiğine bakarak belirlemek gerekir.
WAF, CDN ve reverse proxy
Web Application Firewall (WAF), HTTP isteklerini uygulamaya ulaşmadan inceleyerek şüpheli istekleri ve istenmeyen bot trafiğini filtrelemeye yardımcı olur. CDN veya reverse proxy ise görsel, CSS ve JavaScript gibi statik dosyaları kenar noktalarda önbelleğe alabilir. Böylece bu isteklerin her biri origin sunucuya gitmez.
CDN kullanmak origin sunucuyu otomatik olarak gizlemez. Origin IP adresi açıkta kalıyorsa saldırgan trafiği doğrudan sunucuya yöneltebilir. Önbelleğe alınamayan dinamik sayfalar ve API’ler için de ayrı kurallar gerekir.
Uygulama tarafındaki önlemler
Uygulama tarafında önbellekleme ve ağır veritabanı sorgularının iyileştirilmesi, her isteğin sunucuda oluşturduğu yükü azaltır. WordPress sitelerinde giriş sayfaları, XML-RPC ve yoğun çalışan eklenti uç noktaları ayrıca kontrol edilmelidir. Kullanılmayan eklentileri kaldırmak, güncellemeleri takip etmek ve gerçekten gerekli olmayan işlemleri sınırlamak da bu işin parçasıdır.
Saldırı anında ne yapılmalı?
Ben böyle bir sorunda önce bunun gerçekten DDoS olup olmadığını kontrol ederim. Trafik grafikleri, erişim logları, bağlantı sayıları, CPU/RAM kullanımı ve en çok istek alan URL’ler ilk bakılacak yerlerdir. Sorunun başladığı saati, hedef alan adını veya IP adresini, etkilenen servisleri ve varsa örnek logları not etmek de önemlidir. Bu bilgilerle hosting veya altyapı sağlayıcısına başvurmak müdahaleyi hızlandırır.
Saldırıdan önce en çok kullanılan URL’leri, normal trafik seviyesini ve kritik servisleri bilmek işinizi kolaylaştırır. Özellikle ödeme, üye girişi veya API gibi noktalar için hangi limitlerin ve kuralların devreye gireceği önceden belirlenmelidir.
Veridyen’de de kendi ağımızı ve üzerindeki hizmetleri korumak için katmanlı bir yapı kullanıyoruz. Layer 3 ve Layer 4 saldırılarında trafik ağ katmanında ele alınıyor; gerektiğinde Voxility gibi temizleme altyapısı sağlayan firmaların ağı üzerinden geçirilerek ayıklanıyor. Layer 7 ve diğer zararlı trafikte ise FortiGate, WAF kuralları ve ara yazılımlar birlikte kullanılıyor.
Bu yapı ayrı bir DDoS hizmeti ya da saldırı koruması taahhüdü değildir. Saldırının türü, büyüklüğü ve hedef uygulamanın yapısı sonucu değiştirir; bu nedenle tek bir cihazın veya kuralın her saldırıyı durduracağını söylemek doğru olmaz.